A las 9:14 a. m., alguien del equipo financiero recibió una llamada de Teams de "Soporte técnico".
Nada parecía sospechoso. La persona que llamaba conocía el nombre de la empresa, hizo referencia a un cambio reciente en la política de contraseñas y pidió unos minutos para solucionar un "problema de sincronización" en el portátil del empleado. Sugirió usar AnyDesk, una herramienta de acceso remoto legítima, la misma que el equipo de TI real había utilizado el mes anterior. El empleado le dio acceso.
En cuestión de minutos, EtherRAT estaba instalado. Sin exploits. Sin archivos adjuntos maliciosos. Solo una llamada telefónica y una herramienta en la que todos confiaban.
Esta es la campaña sobre la que informó BleepingComputer el 8 de julio: actores de amenazas que se hacen pasar por soporte técnico a través de Microsoft Teams, utilizando correos electrónicos de phishing para concertar la llamada, software de acceso remoto legítimo (RustDesk, AnyDesk) para entrar y una carga útil basada en Node.js una vez dentro. Es una operación multietapa, paciente y que no activa ni un solo control técnico.
El momento en que se podría haber detenido
No había ningún enlace malicioso sobre el que pasar el ratón, ni ningún dominio suplantado que detectar. El punto de decisión fue totalmente humano: un empleado decidió que la voz en una llamada de Teams era quien decía ser y consideró que el software de acceso remoto era una petición normal.
Es un patrón reconocible: suplantación del servicio de asistencia, urgencia, una justificación técnica plausible. Pero solo si alguien ha visto esto antes. La mayoría de los empleados no lo han hecho. Como mucho, han visto un vídeo de formación genérico sobre phishing de voz.
Por qué la biblioteca estática no lo detectó
La formación tradicional en concienciación sobre seguridad se basa en un calendario de contenidos, no en un flujo de amenazas. Los módulos se escriben, revisan y programan con meses de antelación, y luego se reutilizan durante un año o más. Cubren enlaces sospechosos y restablecimientos de contraseñas, los ataques de hace unos años, porque eso es lo que había en la biblioteca cuando se publicó.
La suplantación de TI basada en Teams combinada con herramientas de acceso remoto legítimas es un problema de 2026. Una biblioteca basada en un modelo de amenazas de 2023 no tiene nada que decir al respecto, y para cuando un nuevo módulo pasa por la revisión y se añade a la rotación, la campaña para la que fue escrito ya ha pasado al siguiente pretexto.
El problema no es el esfuerzo. Es la velocidad. La amenaza se actualiza en tiempo real. La formación estática no.
Del titular a la plantilla formada, el mismo día
Frame cierra esa brecha generando formación directamente a partir de la propia amenaza, no de una biblioteca preconstruida. Así es como funciona para un ataque como este.
1. Abre la amenaza. El artículo aparece en el feed de Noticias del Sector de Frame en el momento en que se publica. Un miembro del equipo de seguridad hace clic en él, sin necesidad de reescribir ni resumir.
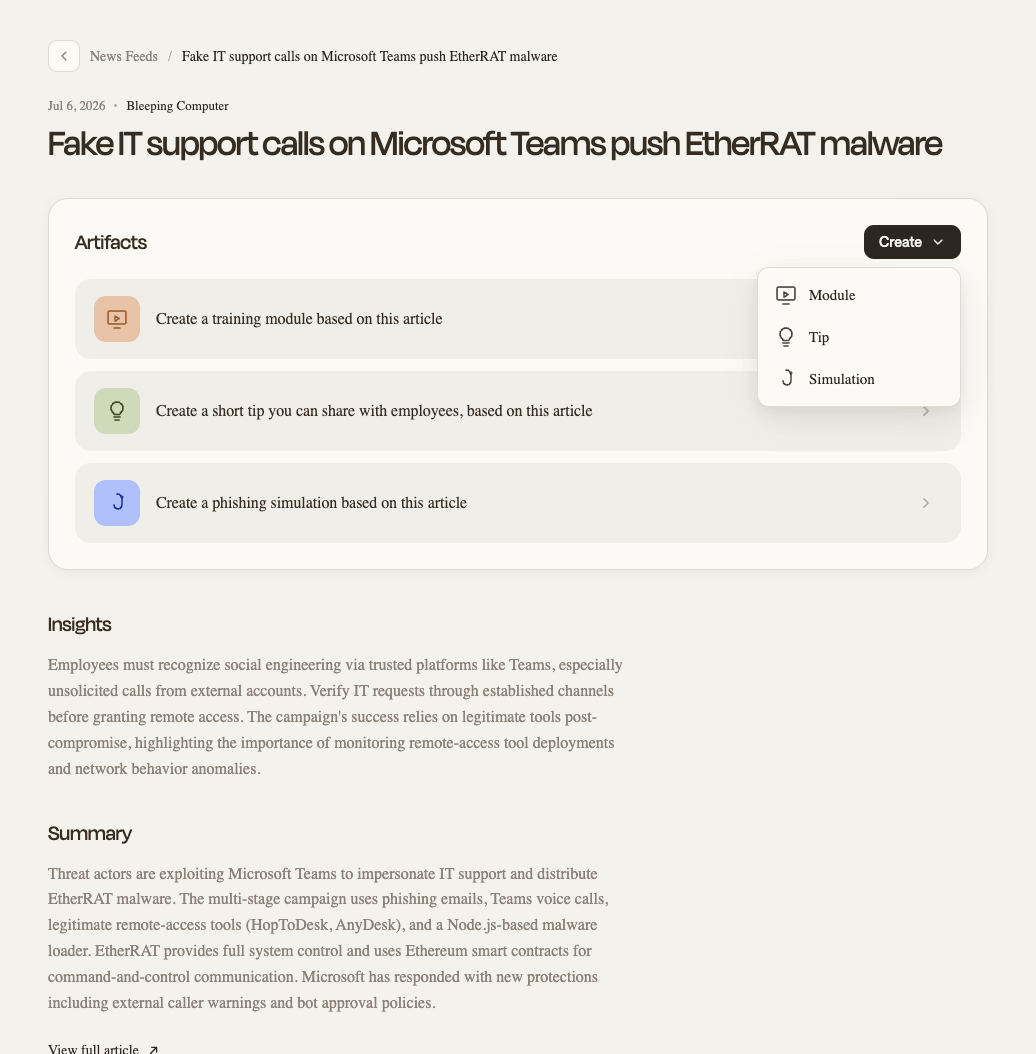
2. Elige un formato. Módulo de formación, simulación o consejo. Frame crea el primer borrador a partir del propio artículo: la mecánica real de la llamada de Teams, la herramienta de acceso remoto, el malware. No un marcador de posición genérico de "ingeniería social".
3. Hazlo tuyo. Edita el asunto, la audiencia y los detalles, añade contexto específico de tu organización o sube tus políticas. Las herramientas de acceso remoto reales que utiliza tu equipo de TI, el lenguaje que utiliza tu servicio de asistencia cuando llama.
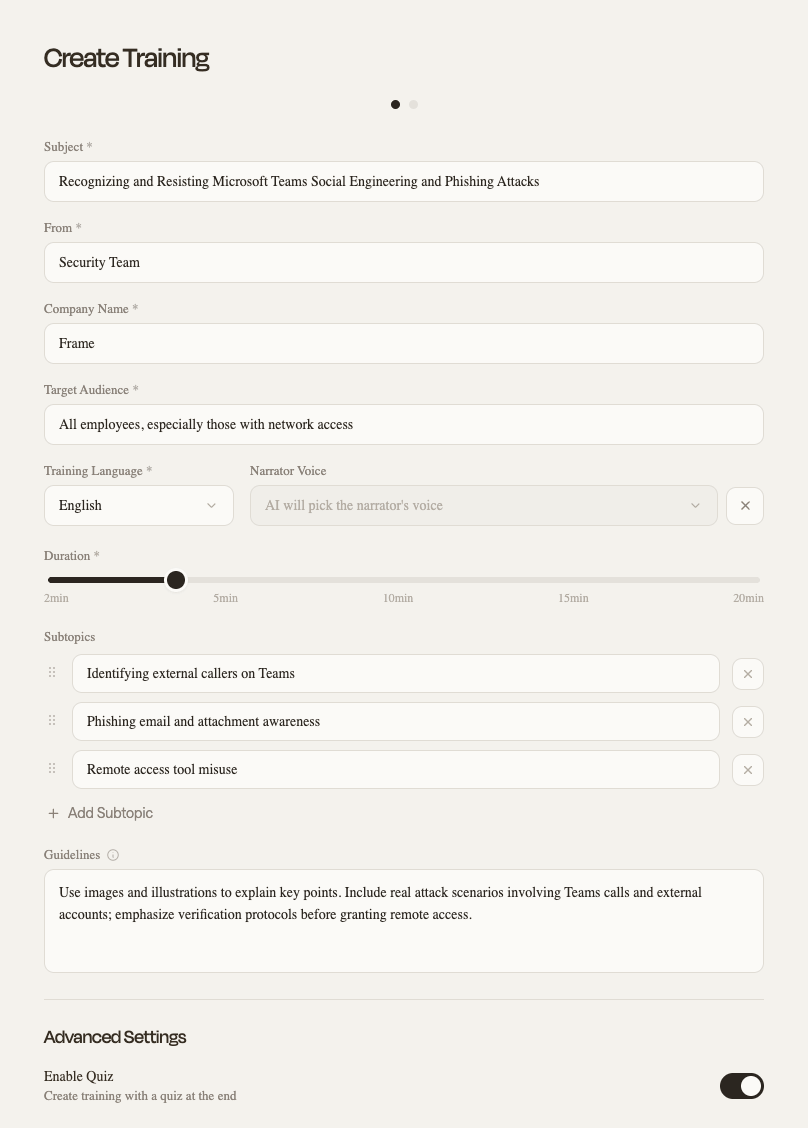
4. Define el estilo. Elige un tema y un tono, o mantén el predeterminado, y haz clic en Crear módulo.
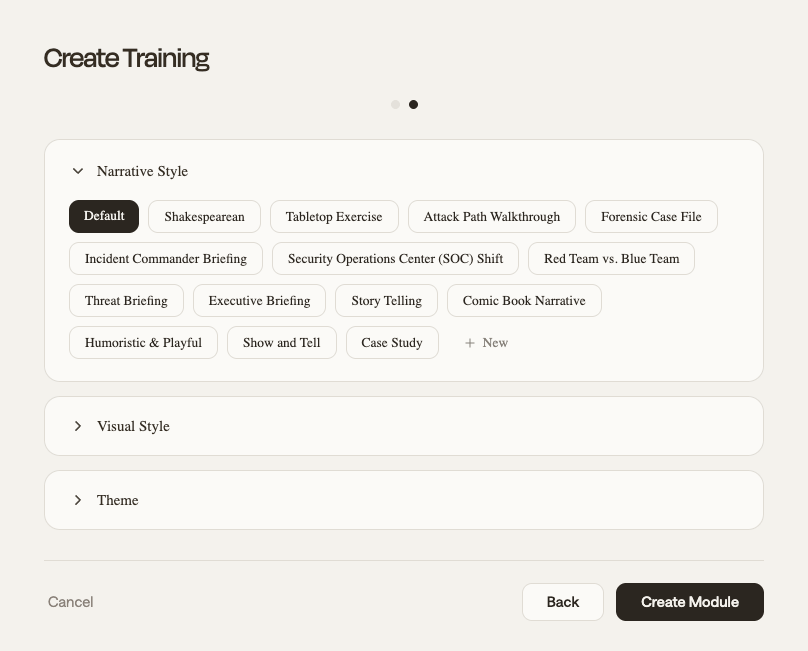
5. Genera en minutos. Frame crea la formación o simulación en menos de cinco minutos, adaptada a la organización a la que va dirigida, no sacada de un catálogo estándar.
6. Revisa el vídeo. Edítalo si es necesario. La mayoría de los clientes no lo hace. El 99% envía el contenido generado sin cambios, porque ya se creó pensando en su organización y en su público objetivo.
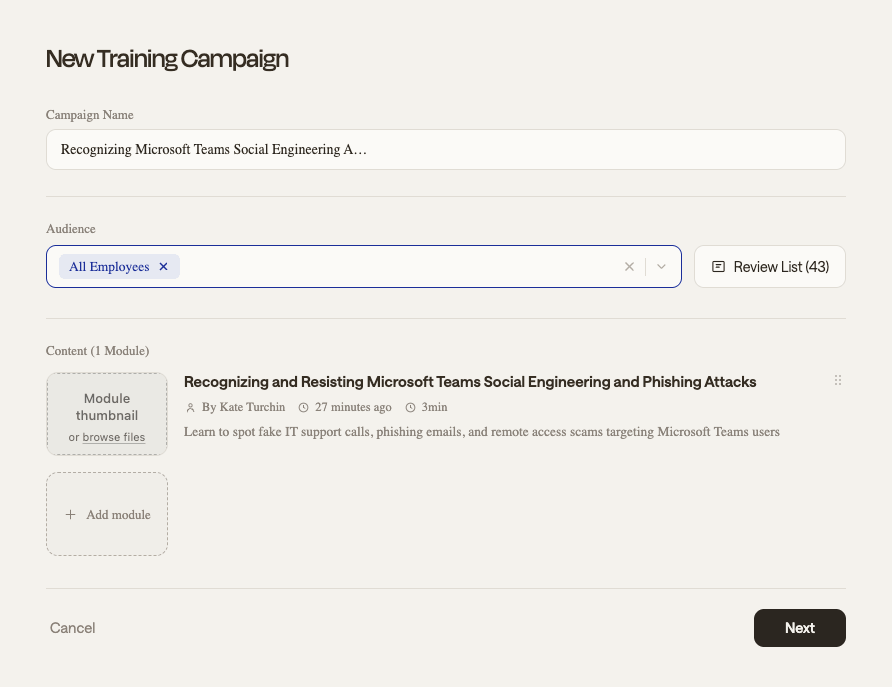
7. Lanza la campaña. Envía la campaña a los equipos pertinentes, en este caso finanzas, y a cualquier otra persona con acceso a la red y contacto habitual con el servicio de asistencia. El ciclo desde el titular hasta la formación de la plantilla se cierra el mismo día.
Resumen
- Los atacantes suplantaron al soporte técnico a través de Microsoft Teams, utilizaron herramientas legítimas de acceso remoto e instalaron el malware EtherRAT. Sin exploits, sin enlaces sospechosos, solo una llamada telefónica convincente.
- Las bibliotecas de formación estáticas no pueden seguir el ritmo de una amenaza como esta porque se crean meses antes de los ataques que se supone deben cubrir.
- Frame convierte el titular del día en un módulo de formación o simulación, adaptado a tu organización, en menos de cinco minutos, para que los empleados reciban formación sobre el ataque que les afecta hoy, no sobre el de la actualización de la biblioteca del trimestre pasado.
Mira cómo Frame crea una simulación o formación sobre tu propia organización, en directo. Programa una demostración ahora.
