Cada octubre, el Mes de la Concienciación sobre la Ciberseguridad brinda a los equipos de seguridad algo que rara vez tienen: un motivo para captar la atención de la empresa. Durante cuatro semanas, los directivos aceptan las reuniones. Los empleados abren los correos electrónicos. Las conversaciones sobre presupuestos que se estancaron en junio, de repente, avanzan.
Esa atención es el recurso más escaso que tiene un programa de concienciación durante todo el año, y octubre es el único mes en el que usted decide hacia dónde se dirige. La participación es mayor que en cualquier otro momento del año, lo que le ofrece una ventana de cuatro semanas para medir cómo gestiona el riesgo toda su plantilla y para ser escuchado en temas que, en marzo, le costaría mucho incluir en la agenda.
Esta guía explica quién dirige el Mes de la Concienciación sobre la Ciberseguridad, qué propone la campaña de 2026 y cómo planificar el mes para que lo aprendido en octubre marque el resto del año.
¿Qué es el Mes de la Concienciación sobre la Ciberseguridad?
El Mes de la Concienciación sobre la Ciberseguridad es una campaña global que se celebra cada octubre para fomentar la concienciación sobre la seguridad en línea y orientar a organizaciones y particulares hacia hábitos cotidianos más seguros. Se lleva celebrando cada octubre desde 2004, lo que convierte a 2026 en su vigesimotercer año.
La campaña se desarrolla del 1 al 31 de octubre y se dirige al público general. Sus materiales se centran en comportamientos prácticos de seguridad en línea, como el uso de contraseñas seguras, las actualizaciones de software, la autenticación multifactor (MFA) y la identificación de estafas de phishing. Sin embargo, su peso práctico recae en las organizaciones que crean campañas internas en torno a ella.
Para el responsable de un programa de concienciación, esto supone una razón ya preparada para poner la seguridad en el punto de mira de toda la plantilla. La fecha ya está en el calendario, los materiales de la campaña ya existen y los empleados reciben los mismos mensajes de seguridad en línea fuera del trabajo. Octubre le abre una puerta al programa. Lo que usted haga con ella determinará si tiene algún valor una vez que termine el mes.
Quién lo dirige y qué propone la campaña de 2026
La National Cybersecurity Alliance (NCA) y la Agencia de Ciberseguridad y Seguridad de las Infraestructuras (CISA) codirigen la campaña, y cada una publica sus propios recursos para las organizaciones que desarrollan programas internos.
Para 2026, la NCA y la CISA tienen temas diferentes. La NCA se centra en las decisiones de seguridad que las personas toman a diario. La CISA se centra en las infraestructuras críticas que esas decisiones ayudan a proteger.
Para el responsable de un programa, la diferencia cambia el tipo de campaña que se debe crear.
- La NCA le ofrece un mensaje para los empleados basado en el comportamiento.
- La CISA le ofrece un mensaje para las organizaciones responsables de sistemas y servicios esenciales, basado en la infraestructura.
Los 4 comportamientos fundamentales sobre los que se basa la campaña
El tema del Mes de la Concienciación sobre la Ciberseguridad cambia cada año, pero la National Cybersecurity Alliance sigue centrándose en cuatro comportamientos de seguridad fundamentales.
Utilice contraseñas seguras y un gestor de contraseñas
La acción: Utiliza una contraseña larga y única para cada cuenta y guárdalas en un gestor de contraseñas.
Las contraseñas únicas limitan los daños si una cuenta se ve comprometida, mientras que un gestor de contraseñas elimina la necesidad de crearlas y recordarlas manualmente.
Para las organizaciones, el siguiente paso es la adopción. Realiza un seguimiento de la inscripción y el uso para saber si los empleados han dejado realmente de utilizar contraseñas débiles o reutilizadas.
Activa la autenticación multifactor
La acción: Utiliza la autenticación multifactor (MFA) en todas las cuentas que la admitan, tanto en el trabajo como en casa.
La MFA proporciona a la cuenta una capa adicional de protección. Incluso si un atacante consigue la contraseña de un empleado, necesitará otra forma de verificación para acceder.
El tipo de MFA también es importante. Un código enviado por SMS puede ser robado si un empleado lo introduce en una página de inicio de sesión falsa. Los atacantes también pueden enviar repetidas solicitudes de aprobación al teléfono de alguien, esperando que finalmente aprueben una. Algunos métodos de MFA, como las llaves de seguridad y las passkeys, están diseñados para proteger contra este tipo de ataques, lo que dificulta que los atacantes los eludan.
Actualiza el software
La acción: Activa las actualizaciones automáticas e instálalas sin demora.
Mantener el software actualizado cierra las vulnerabilidades conocidas antes de que los atacantes puedan explotarlas. Las actualizaciones automáticas facilitan este proceso, pero solo para los dispositivos y el software que cubren. Los teléfonos personales utilizados para el trabajo, los portátiles de los contratistas y las extensiones del navegador pueden quedar fuera del proceso de actualización habitual.
Reconoce y denuncia el phishing
La acción: Aprende a reconocer estafas y denuncia cualquier cosa sospechosa.
La Alianza ahora define este paso como reconocer y denunciar estafas en lugar de centrarse específicamente en el phishing. Esto refleja la variedad de canales con los que se encuentran los empleados hoy en día. La ingeniería social y las estafas de phishing pueden llegar a través de correo electrónico, mensajes de texto, llamadas telefónicas, códigos QR y herramientas de colaboración.
Denunciar también debe ser sencillo. Ofrece a los empleados una forma clara de señalar algo sospechoso, incluso cuando no estén seguros de si es malicioso.
Los 4 pilares fundamentales ofrecen a cada empleado una base útil, pero la formación en concienciación sobre seguridad en el lugar de trabajo debe ir más allá. Refuerza estos comportamientos con formación y simulaciones basadas en los riesgos a los que se enfrentan los empleados en sus puestos. Es posible que el departamento financiero deba aprender a reconocer la suplantación de proveedores o las solicitudes de pago mediante clonación de voz, mientras que los equipos de TI pueden tener que lidiar con el robo de credenciales o las estafas al servicio de asistencia. Estos forman parte de un conjunto más amplio de amenazas humanas que la orientación general sobre ciberseguridad no puede cubrir con la misma profundidad.
Por qué este mes tiene más peso que antes
El Informe de Investigaciones de Filtraciones de Datos 2026 de Verizon reveló que el factor humano estuvo presente en el 62% de las brechas. Pero, aunque las personas siguen siendo una parte importante de la ruta de ataque, los ataques que las alcanzan están cambiando.
Verizon descubrió que los atacantes están cambiando hacia la ingeniería social centrada en dispositivos móviles —mensajes de texto y llamadas de voz falsos— con una tasa de éxito un 40% mayor que el phishing por correo electrónico tradicional. Los autores del informe señalaron que les resultó difícil encontrar organizaciones que realizaran simulaciones en esos canales.
Ese es el vacío que debes aprovechar en octubre. Analiza lo que cubre tu programa actual y utiliza esta atención adicional para poner a prueba dónde necesita ir más allá.
Por ejemplo:
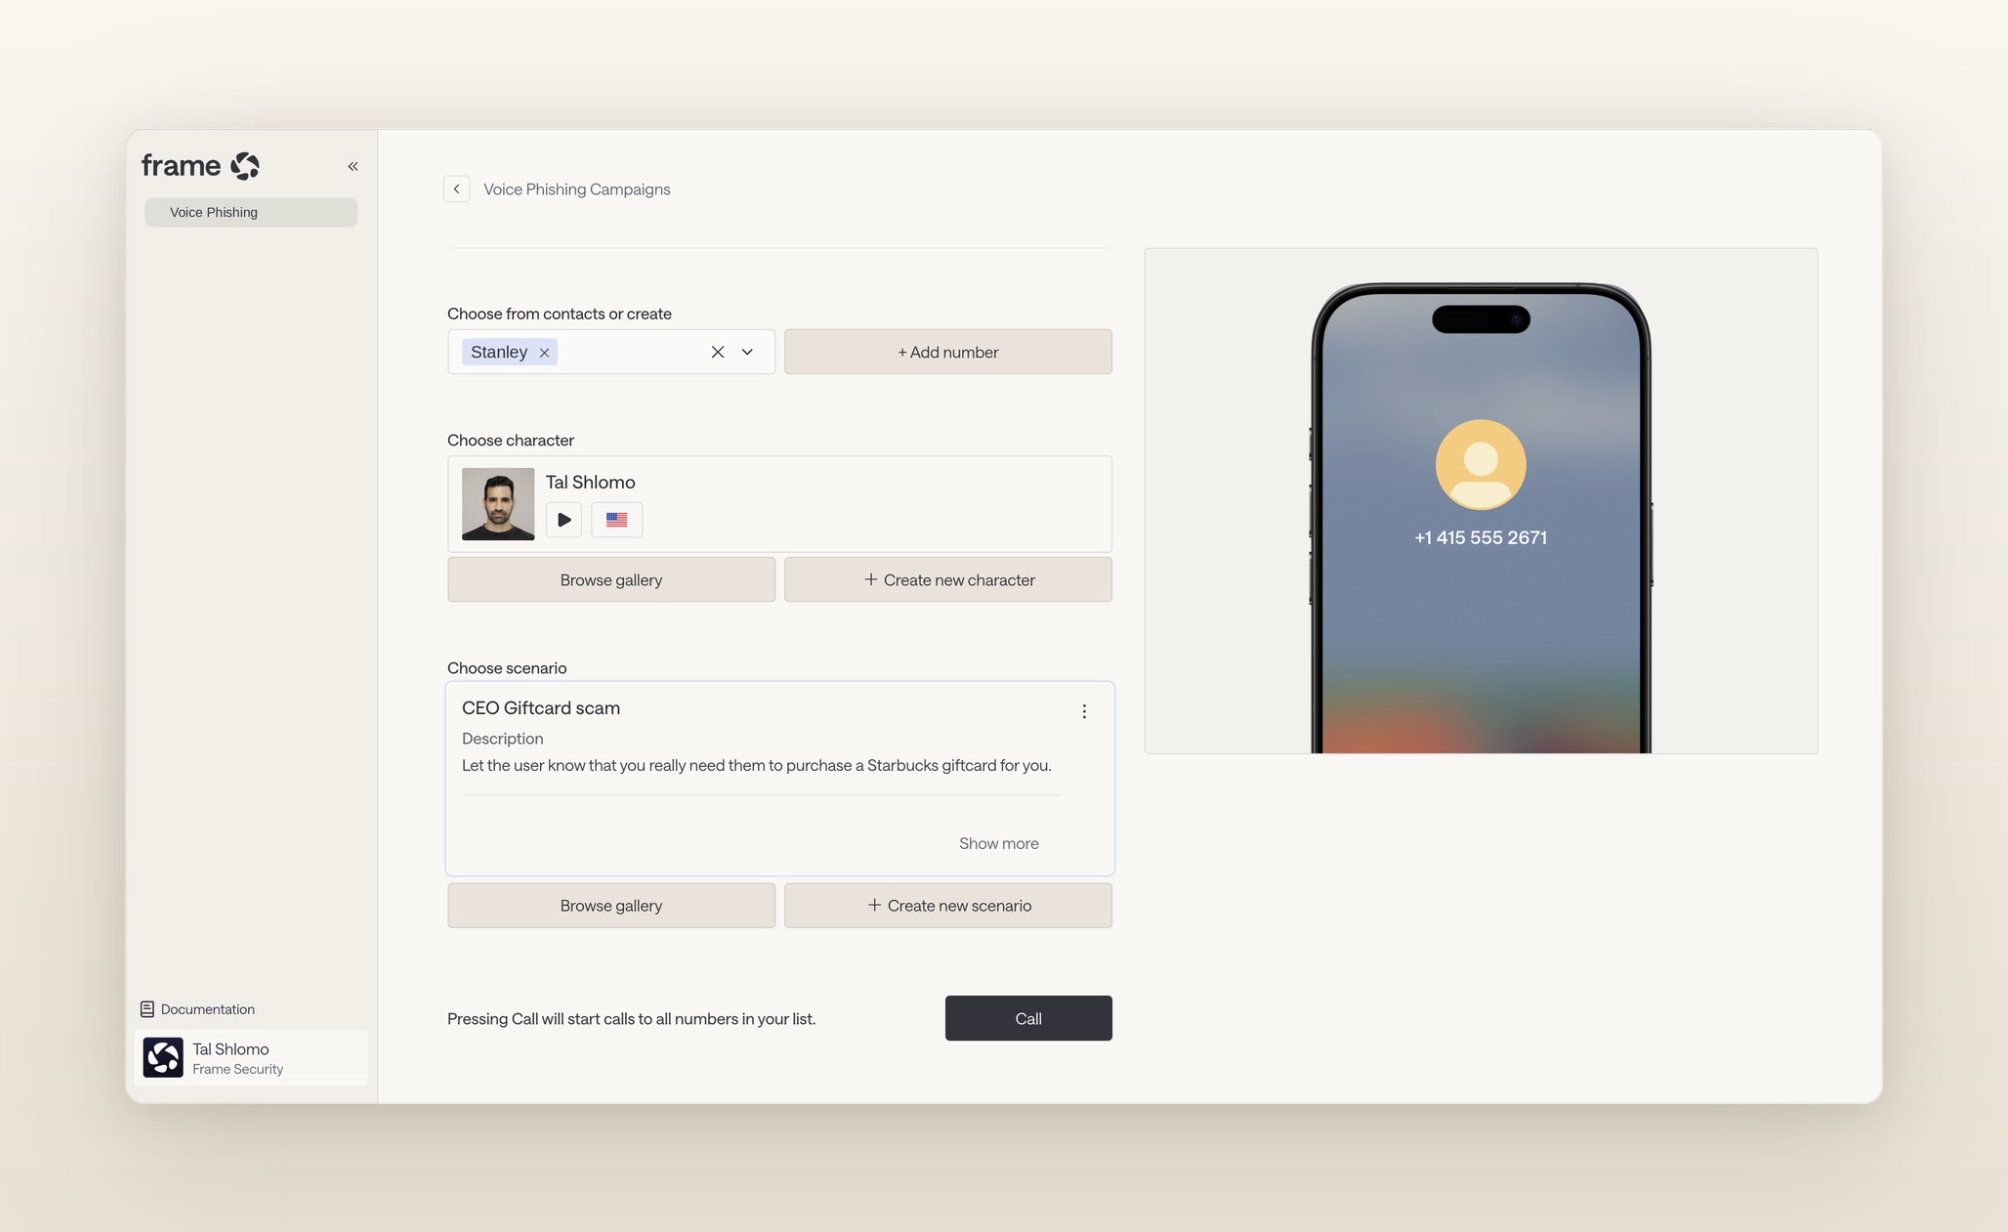
- Si tus simulaciones de phishing todavía llegan por correo electrónico, prueba otro canal, como el phishing por voz.
- Si todos reciben la misma formación en concienciación sobre seguridad, aprovecha el mes para identificar qué equipos necesitan algo diferente.
- Si estás enseñando a los empleados a detectar enlaces sospechosos, añade los ataques de ingeniería social que no contienen ningún enlace.
El Mes de la Concienciación sobre la Ciberseguridad te da un motivo para pedir atención. No garantiza que la obtengas. Pero la seguridad tiene un lugar en el calendario de la empresa durante cuatro semanas, así que utiliza todo lo que tengas a tu alcance para aprovecharlo al máximo.
El kit de herramientas del Mes de la Concienciación sobre la Ciberseguridad de la National Cybersecurity Alliance te ofrece materiales de campaña listos para usar que te ayudarán a difundir el mensaje. Utiliza los pósteres, gráficos y otros recursos para dar visibilidad al mes y, a continuación, refuérzalos con tu propia formación, simulaciones de phishing y otras actividades que muestren a los empleados cómo son estas amenazas en su trabajo.
Cómo participan las organizaciones
Registrarse como "Champion" es gratuito e incluye un kit de herramientas: una hoja de consejos, ocho pósteres imprimibles, dieciséis gráficos para redes sociales y dieciséis gráficos para Instagram Stories. CISA publica su propio kit de herramientas por separado para las organizaciones que utilizan su campaña de infraestructuras críticas.
Puedes utilizar esos materiales como punto de partida para tu campaña del Mes de la Concienciación sobre la Ciberseguridad.
Antes de octubre, decide tres cosas:
- Quién es el responsable de la campaña. Asigna a una persona o equipo la responsabilidad de planificar el mes, coordinar las actividades y mantener el impulso.
- Lo que desea medir. Elija esto antes de seleccionar las actividades. Dependiendo de su programa, podría tratarse de tasas de notificación de phishing, adopción de gestores de contraseñas, uso de MFA, resultados de simulaciones u otro comportamiento de seguridad que desee mejorar.
- Cómo se conecta con el programa que ya está en marcha. El Mes de la Concienciación sobre la Ciberseguridad debe servir de apoyo a su actual formación en concienciación sobre seguridad en lugar de convertirse en una campaña independiente de cuatro semanas. Utilice lo que aprenda en octubre para decidir qué necesitan los empleados a continuación.
También hay eventos que puede integrar en el mes. La Alianza celebra un evento de lanzamiento virtual el 1 de octubre, y la Cumbre de Ciberseguridad de la NCA tendrá lugar en la Bolsa de Nueva York el 22 de octubre. Frame Security moderará una sesión en la cumbre.
Utilice los recursos de la NCA y la CISA para la campaña general y, a continuación, añada la formación y las simulaciones que tengan sentido para su plantilla. El kit de herramientas le proporciona material con el que trabajar. Su propio programa es donde puede adaptarlo a los riesgos a los que se enfrentan realmente los empleados y medir cómo responden.
Qué ocurre el 1 de noviembre
Cuando el Mes de la Concienciación sobre la Ciberseguridad termina el 1 de noviembre, el enfoque adicional en la seguridad termina con él. Se retiran los carteles, cesan los correos electrónicos de la campaña y los empleados vuelven a su rutina habitual.
Los empleados no recordarán todo lo que aprendieron en octubre. La rapidez con la que se desvanece una campaña puntual depende de lo que ocurra después. El refuerzo periódico ayuda a mantener frescos los comportamientos de seguridad y ofrece a los empleados más oportunidades para ponerlos en práctica.
Octubre también le indica cómo responde su plantilla ante el riesgo. A finales de mes, debería tener una imagen más clara de:
- Quién hizo clic, notificó o ignoró un ataque simulado.
- Qué equipos tuvieron dificultades con tipos concretos de phishing o ingeniería social.
- Donde existen brechas en los comportamientos de seguridad, como el uso de MFA o gestores de contraseñas.
- Quién necesita más formación y sobre qué temas.
Utilice esa información para planificar los siguientes pasos. Un equipo financiero que ha tenido problemas con una solicitud de pago mediante clonación de voz necesita algo distinto a un equipo de TI que ha sido objetivo de un robo de credenciales. Su formación de noviembre debe reflejar lo que aprendió en octubre.
Utilice octubre para dar forma al resto del año
Frame Security le ayuda a utilizar lo que aprende durante el Mes de la Concienciación sobre Ciberseguridad para decidir qué probar, en qué formar y qué medir a continuación.
- Empiece con el kit de octubre. El kit gratuito de Frame para el Mes de la Concienciación sobre Ciberseguridad incluye pósteres de seguridad y fondos de vídeo, minijuegos diarios con una clasificación de empresa y una investigación de brechas interactiva que su equipo resolverá como si fuera un caso real. Incluye un plan semanal para octubre y funciona junto con cualquier programa de concienciación que ya tenga.
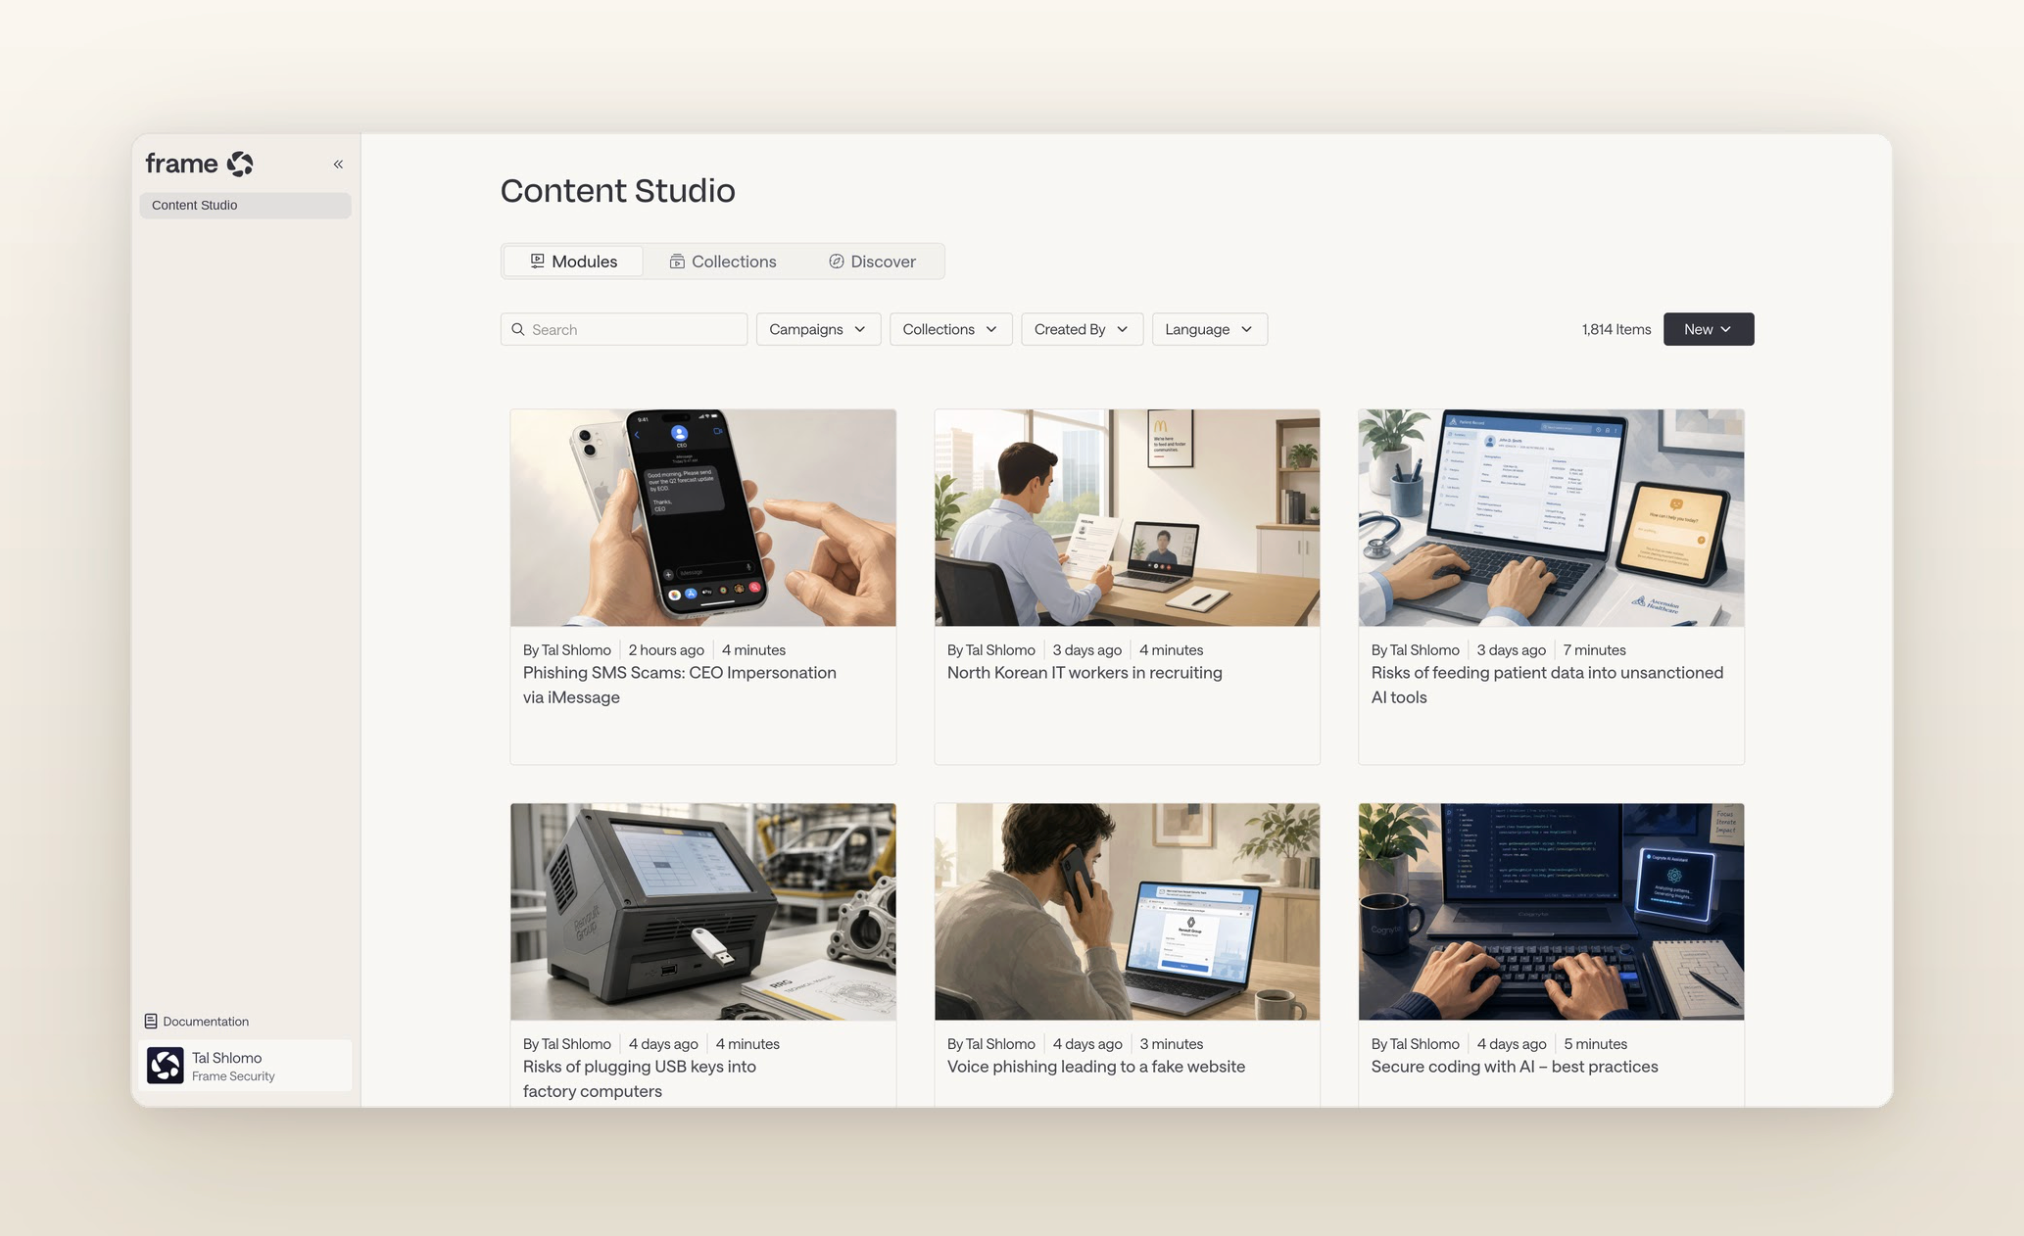
- Cree formación en torno a las brechas que detecte. AI Content Studio puede generar un módulo de formación o una simulación a partir de una descripción en cuestión de minutos, para que pueda responder mientras el problema sigue siendo relevante.
- Apóyese en campañas ya preparadas. Las colecciones de campañas estacionales de Discover le ofrecen formación que puede adaptar a su organización e implementar cuando la necesite.
- Realice un seguimiento del riesgo a lo largo del tiempo. Los resultados de las simulaciones de phishing y deepfake y la formación se integran en la Puntuación de Riesgo Humano de cada empleado, que se actualiza continuamente a medida que llegan nuevas señales de seguridad.
- Decide dónde centrar tus esfuerzos a continuación. En lugar de empezar de cero cuando termine el Mes de la Concienciación sobre la Ciberseguridad, utiliza esos resultados para identificar dónde reside el riesgo y qué empleados o equipos necesitan más apoyo.
Más información sobre el enfoque de Frame para la reducción del riesgo humano.
Haz que el Mes de la Concienciación sobre la Ciberseguridad cuente
Solo hay un Mes de la Concienciación sobre la Ciberseguridad al año. Aprovecha este enfoque adicional en la seguridad para reforzar los buenos hábitos, poner a prueba cómo responden los empleados ante las amenazas actuales y detectar las áreas que requieren más trabajo.
El objetivo no es tener un octubre ajetreado. Es saber más sobre tu plantilla el 1 de noviembre de lo que sabías el 1 de octubre, y tener un plan sobre qué hacer a continuación.
Descubre cómo puede ayudarte Frame a convertir el Mes de la Concienciación sobre la Ciberseguridad en un programa continuo de concienciación en seguridad. Solicita una demostración.
Preguntas frecuentes sobre el Mes de la Concienciación sobre la Ciberseguridad
¿Qué ciberamenazas debería cubrir el Mes de la Concienciación sobre la Ciberseguridad?
Cubre las ciberamenazas a las que es probable que se enfrenten los empleados en su trabajo, como el phishing, la ingeniería social, el robo de credenciales y la suplantación de identidad. Analiza los incidentes cibernéticos recientes y los métodos que utilizan los actores de amenazas contra organizaciones como la tuya, y utiliza esos ejemplos para que la formación sea relevante para tu plantilla.
¿Puede el Mes de la Concienciación sobre la Ciberseguridad ayudar a prevenir ciberataques?
El Mes de la Concienciación sobre la Ciberseguridad te brinda la oportunidad de fortalecer los comportamientos de seguridad que pueden ayudar a prevenir o limitar los ciberataques. Formar a los empleados para que reconozcan solicitudes sospechosas, protejan sus cuentas e informen rápidamente sobre posibles ataques puede reducir las oportunidades para los ciberdelincuentes y proporcionar a los equipos de seguridad más información sobre la que actuar.
¿Cómo ayuda la concienciación sobre seguridad de los empleados a reducir la ciberdelincuencia?
Muchas formas de ciberdelincuencia dependen de conseguir que alguien realice una acción, como compartir credenciales, aprobar un pago o abrir un archivo malicioso. La formación en concienciación sobre seguridad ayuda a los empleados a reconocer esas situaciones y a saber qué hacer a continuación, mientras que las simulaciones permiten a los equipos de seguridad comprobar cómo responden las personas en la práctica.
